Escucha el artículo ahora…
Iberostar ha alertado a sus clientes de un incidente de ciberseguridad que podría haber permitido el acceso no autorizado a información personal vinculada a las reservas de sus hoteles. Entre los datos potencialmente expuestos figuran los nombres y apellidos, las direcciones de correo electrónico, las fechas de estancia y los establecimientos elegidos por los huéspedes.
La cadena hotelera mallorquina ha comunicado que sus comprobaciones no han detectado accesos a números de identificación personal ni a información bancaria o de tarjetas de crédito. Sin embargo, el incidente ya ha tenido consecuencias: la compañía ha identificado el envío de correos electrónicos fraudulentos a algunos clientes en los que se les reclama dinero bajo el pretexto de confirmar sus reservas.
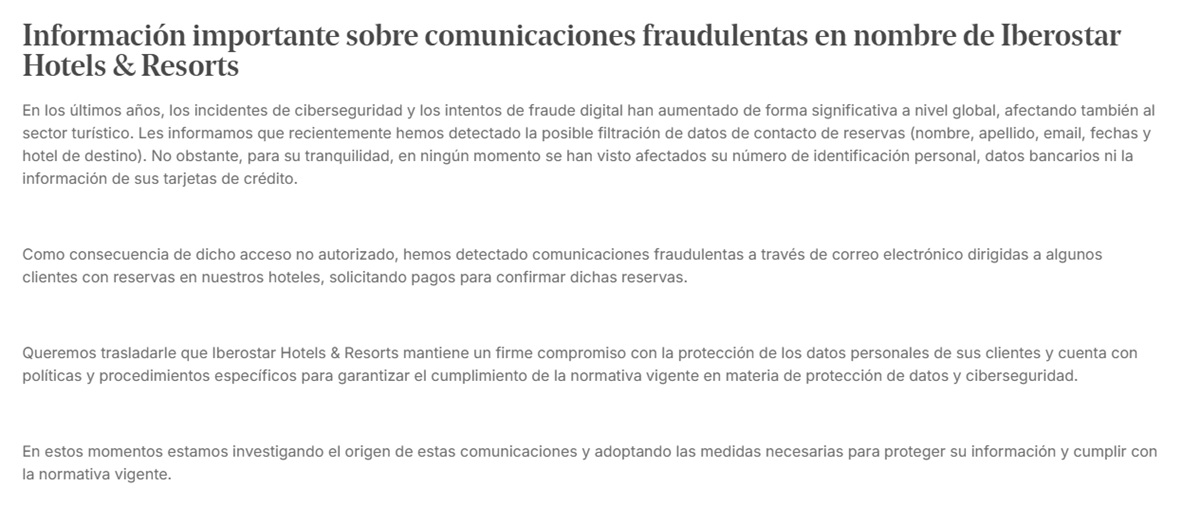
Extracto del aviso de Iberostar.
Ante esta situación, Iberostar ha difundido una advertencia para prevenir posibles estafas relacionadas con la información comprometida. La empresa señala que dispone de procedimientos específicos de protección de datos y ciberseguridad, aunque reconoce que el suceso se enmarca en un escenario de creciente actividad delictiva en el ámbito digital, con ataques dirigidos también a compañías turísticas.
El caso se suma a otros incidentes registrados en el sector. Air Europa sufrió un ciberataque en 2023 y otro en 2024 que afectaron a su entorno de pagos y expusieron información de tarjetas de clientes, mientras que Booking.com comunicó en abril de 2026 el robo de datos personales asociados a determinadas reservas. En este último episodio, la plataforma aseguró que la información financiera de los usuarios no se había visto afectada.
Añadir Tourinews como fuente preferida de Google de forma gratuita
Mantente informado con las últimas noticias de actualidad.